

A diferença entre ISO 37001 e ISO 37301 costuma gerar dúvida em quem pensa em certificar o programa de compliance e não sabe por qual norma começar.
As duas pertencem à mesma família de sistemas de gestão, usam estruturas parecidas e podem ser auditadas por organismos acreditados, o que leva muitas empresas a tratá-las como sinônimos quando, na verdade, atendem a escopos distintos.
A ISO 37001 trata de um tema específico, o suborno, enquanto a ISO 37301 organiza o compliance como um todo, de obrigações legais a compromissos voluntários.
Escolher a norma errada significa investir meses de implantação em um sistema que não responde à exigência do cliente, do edital ou do regulador e, por isso, vale comparar escopo, requisitos e esforço antes de contratar uma consultoria ou uma auditoria.
A ISO 37001 é a norma de sistemas de gestão antissuborno, com edição atualizada em 2025. A ISO 37301 é a norma de sistemas de gestão de compliance, publicada em 2021 em substituição à ISO 19600, que tinha caráter de diretriz.
Na prática, a primeira aprofunda um risco específico e a segunda cria a estrutura geral que cobre todas as obrigações da organização.
| Critério | ISO 37001 | ISO 37301 |
| Tema central | Prevenção, detecção e resposta ao suborno | Gestão de todas as obrigações de compliance |
| Escopo de risco | Suborno público e privado, direto e indireto | Leis, regulamentos, contratos e compromissos voluntários |
| Controles específicos | Due diligence, brindes e hospitalidade, controles financeiros e não financeiros | Registro de obrigações, avaliação de risco de compliance, cultura e função de compliance |
| Certificação | Possível, por organismo acreditado | Possível, por organismo acreditado |
| Exigência típica | Contratos com o setor público, cadeias globais e setores de maior risco | Empresas que buscam um guarda-chuva para vários temas regulatórios |
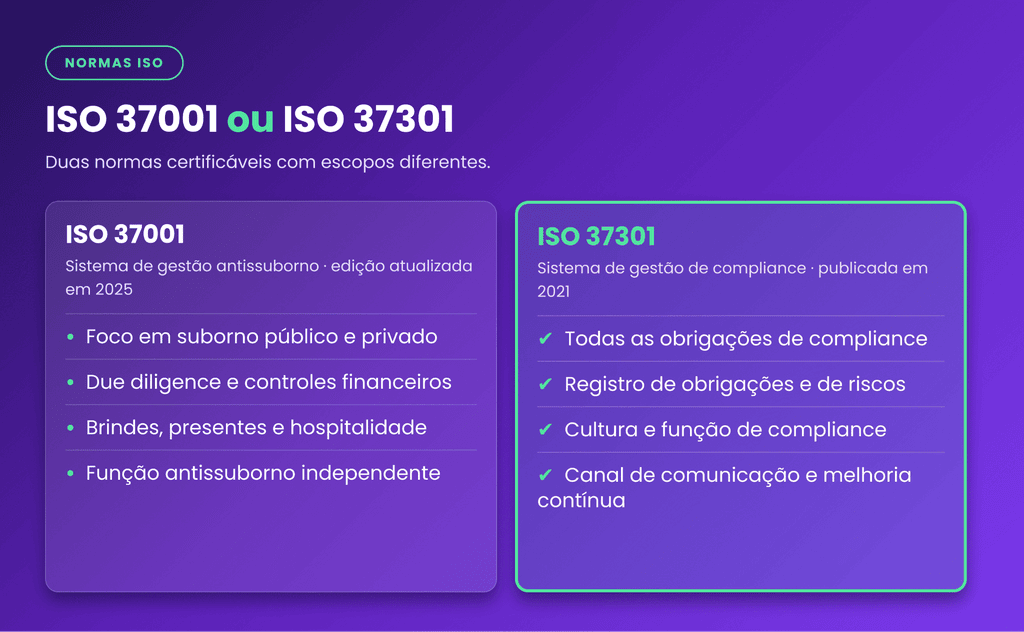
A norma pede que a organização identifique e avalie seus riscos de suborno, defina uma política antissuborno aprovada pela alta direção e nomeie uma função antissuborno com autoridade e independência.
A partir daí, os controles se concentram nos pontos em que o suborno costuma acontecer, como relacionamento com agentes públicos, intermediários e fornecedores.
Os requisitos mais reconhecíveis incluem:
A edição de 2025 reforçou a ênfase em cultura antissuborno, trouxe uma definição revista de conflito de interesses e separou com mais clareza os conceitos de conscientização e treinamento, segundo a análise de organismos de certificação.
A ISO 37301 parte de uma pergunta ampla: quais obrigações de compliance se aplicam à organização?
A empresa precisa mapear e manter atualizado o registro de obrigações, que reúne desde legislação trabalhista e ambiental até regras de privacidade, concorrência e compromissos assumidos em contratos e políticas internas.
Com o mapa pronto, vêm a avaliação dos riscos de compliance, a definição de papéis e responsabilidades, o treinamento, o canal de comunicação de preocupações e o processo de investigação e melhoria contínua.
O resultado é um sistema que não depende de uma lei específica e que pode crescer à medida que novas obrigações surgem, o que o torna especialmente útil para empresas em setores com regulação em mudança.
As duas seguem a estrutura de alto nível adotada pela ISO para normas de sistemas de gestão, com cláusulas sobre contexto da organização, liderança, planejamento, apoio, operação, avaliação de desempenho e melhoria.
Essa estrutura facilita a integração, porque a empresa pode ter uma única política de compliance, um único ciclo de auditoria interna e um mesmo processo de análise crítica pela direção.
Na prática, muitas organizações implantam primeiro a ISO 37301, que cria a base geral, e depois acrescentam os requisitos específicos da ISO 37001 para o tema suborno, aproveitando documentos, papéis e registros já existentes.
O caminho inverso também funciona, quando a exigência imediata de um cliente é a certificação antissuborno.
O percurso é parecido nas duas normas e segue o ciclo padrão das certificações ISO. A empresa começa com um diagnóstico de lacunas, implanta os requisitos que faltam, realiza uma auditoria interna e uma análise crítica pela direção, e só então contrata o organismo certificador, que conduz a auditoria em duas etapas: primeiro a análise documental e depois a verificação da implementação.
Depois da certificação, o trabalho continua. Os organismos realizam auditorias de acompanhamento periódicas e uma recertificação ao fim do ciclo, o que exige manter registros atualizados o tempo todo.
O esforço maior está, portanto, menos na auditoria em si e mais na disciplina de manter evidências vivas, como aceites, treinamentos e relatos tratados.
A decisão costuma depender de quem exige a certificação e do tamanho do problema que a empresa quer resolver.
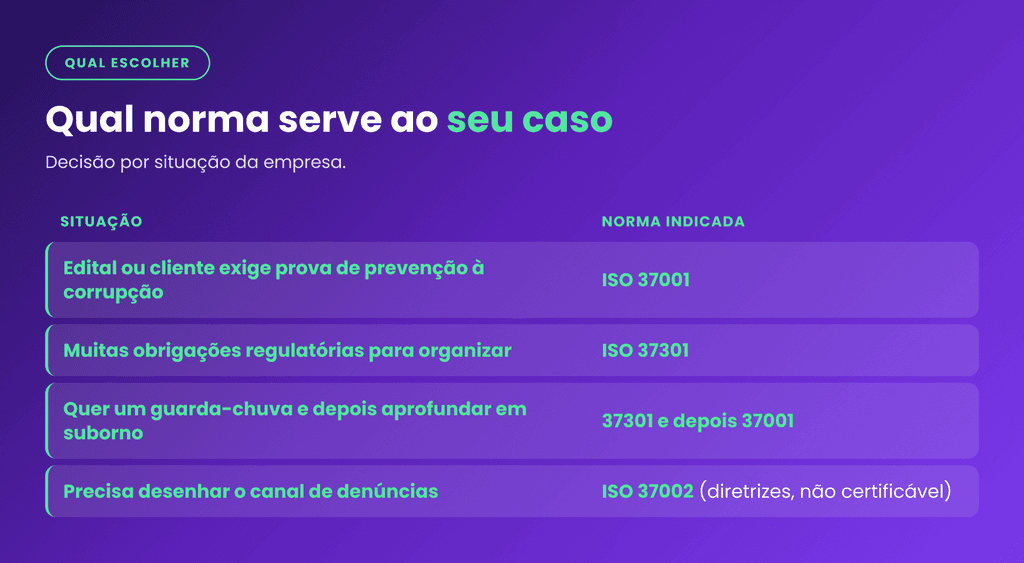
Quando a demanda vem de licitações, cadeias globais de fornecimento ou contratos com o setor público, a ISO 37001 costuma ser a mais citada, porque responde de forma direta ao risco de corrupção.
Já a ISO 37301 faz mais sentido quando a empresa enfrenta obrigações regulatórias variadas e quer organizá-las em um só sistema.
Empresas com recursos limitados podem começar por um diagnóstico de lacunas em relação às duas normas e priorizar a que gere maior valor imediato. Esse diagnóstico evita gastos com requisitos que a organização já cumpre e aponta onde a documentação está frágil.
O erro mais comum é tratar a certificação como projeto de documentação, produzindo políticas bonitas sem implantar a prática correspondente. O auditor verifica se o que está escrito acontece, e uma lacuna entre os dois costuma resultar em não conformidades que adiam o certificado.
Outros problemas recorrentes são a falta de patrocínio da alta direção, que as duas normas exigem de forma explícita, e a definição de um escopo amplo demais já na primeira certificação.
Também atrapalham os registros espalhados, como treinamentos em um sistema, aceites em planilhas e relatos em e-mail, porque cada pedido do auditor exige uma busca manual em fontes diferentes.
Não substitui. O Decreto 11.129/2022, que regulamenta a Lei Anticorrupção, avalia o programa de integridade pelos parâmetros do artigo 57, como comprometimento da alta direção, políticas, treinamentos, gestão de riscos, canais de denúncia e monitoramento contínuo, e não menciona certificação ISO como exigência.
A norma ajuda a estruturar esses elementos, mas a efetividade na prática é o que o avaliador examina.
A certificação funciona melhor como prova de método: demonstra que existe um sistema auditado por terceiro independente.
Uma empresa certificada, mas com treinamentos sem registro ou canal de denúncias pouco utilizado, continua exposta, e por isso o programa precisa gerar evidências reais além do certificado.
A ISO 37002 traz diretrizes para sistemas de gestão de denúncias, ou seja, para o canal que recebe, avalia e trata relatos.
Diferentemente das outras duas, ela é uma norma de orientação e não de requisitos, o que significa que não é certificável, mas serve de referência para o desenho do canal exigido tanto pela ISO 37001 quanto pela ISO 37301.
Qualquer auditoria de certificação pede evidências: política aprovada, aceite dos colaboradores, treinamentos realizados, relatos tratados e indicadores analisados.
A clickCompliance mantém uma página sobre certificações de compliance e organiza essas evidências em um só ambiente, com aceites registrados por colaborador, treinamentos com certificado, canal de denúncias com anonimato e relatórios exportáveis para auditorias internas e externas.
Para quem está planejando a jornada de certificação, vale estruturar a preparação em frentes que a plataforma ajuda a sustentar:
Prepare a sua certificação ISO com a clickCompliance e veja em uma demonstração como reunir as evidências exigidas pelo auditor em um só lugar.
Agende aqui.