

A ISO 37001 é a norma internacional de sistemas de gestão antissuborno, e se tornou referência para empresas que precisam demonstrar a clientes, parceiros e órgãos de controle que levam a prevenção à corrupção a sério.
Ela define requisitos para que a organização estabeleça, implemente, mantenha e melhore um sistema voltado a prevenir, detectar e responder ao suborno, e pode ser auditada e certificada por um organismo independente.
O interesse pela norma cresce em setores de maior exposição, como infraestrutura, energia, construção e saúde, em que contratos com o setor público e cadeias globais de fornecimento tornam o risco de suborno mais elevado.
A edição atualizada em 2025 reforçou aspectos de cultura e organização, e por isso vale entender o que a norma pede, como estruturar a preparação e quais evidências a auditoria costuma verificar.
A ISO 37001 trata do suborno em sentido amplo: público e privado, direto e indireto, dado ou recebido.
Isto é, ao invés de listar regras específicas de uma lei, ela exige que a organização construa um sistema de gestão, com política, responsabilidades, avaliação de riscos, controles, treinamento, monitoramento e melhoria contínua.
O principal uso da norma é gerar confiança. Uma empresa certificada comunica ao mercado que seu sistema foi examinado por terceiro independente, o que pesa em processos de homologação de fornecedores, licitações e negociações com parceiros internacionais.
A norma é aplicável a organizações de qualquer porte, setor e natureza.
A norma segue a estrutura de alto nível das normas ISO de sistemas de gestão, com cláusulas de 4 a 10.
Cada uma traz exigências próprias, que na prática se transformam em documentos, registros e rotinas que a auditoria vai pedir.
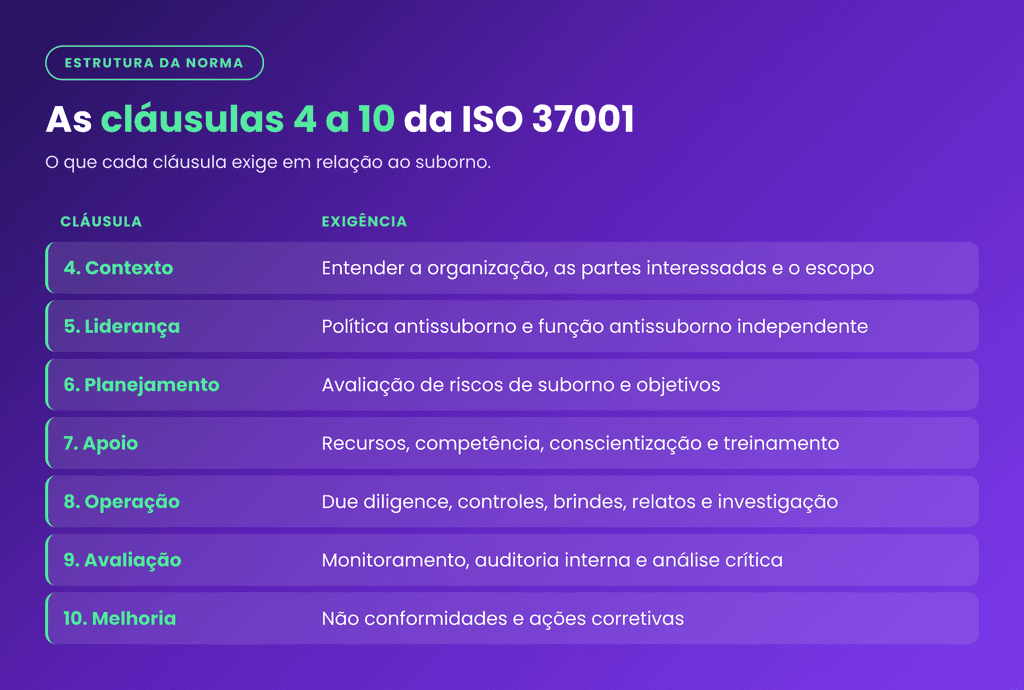
Na prática, as cláusulas de contexto e liderança exigem que a alta direção assuma responsabilidade, aprove a política antissuborno e designe uma função com autoridade e independência.
As de planejamento e apoio tratam da avaliação de riscos, da definição de objetivos, dos recursos e da comunicação, e a de operação concentra os controles específicos.
Por outro lado, as de avaliação de desempenho e melhoria fecham o ciclo com auditoria interna, análise crítica e ações corretivas.
A cláusula operacional é a que mais diferencia a ISO 37001 de uma norma geral de gestão, porque traz controles dirigidos às situações em que o suborno costuma ocorrer:
Esses controles precisam ser aplicados de forma proporcional ao risco, e a auditoria avalia se a empresa escolheu os controles a partir da avaliação de riscos, e não de uma lista genérica.
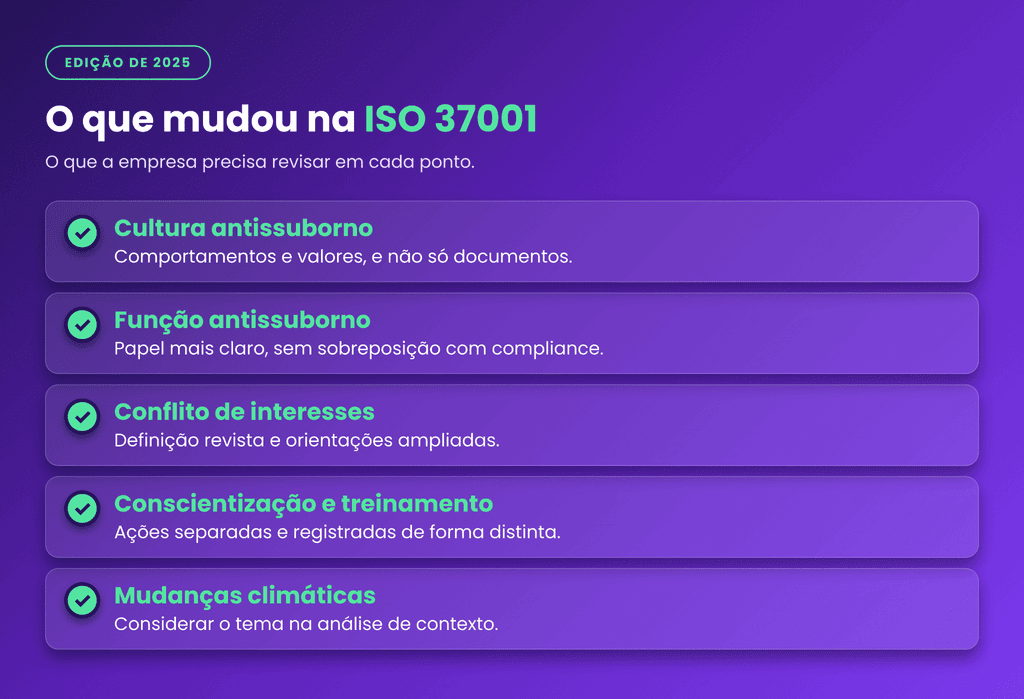
A revisão, publicada em fevereiro de 2025, não alterou a essência da norma, mas trouxe ajustes que a empresa precisa considerar na preparação.
De acordo com análises de organismos de certificação, a nova edição reforça a cultura antissuborno, esclarece o papel da função antissuborno para evitar sobreposição com sistemas de compliance, redefine o conceito de conflito de interesses e separa com mais clareza as ações de conscientização das de treinamento.
Há também a inclusão de aspectos relacionados a mudanças climáticas na análise de contexto, e a estrutura passou a ficar mais alinhada com a de outras normas de gestão.
Quem já tem o sistema implantado deve comparar o que existe com a nova edição e planejar a transição conforme as orientações do organismo certificador.
O auditor verifica se o que está escrito acontece. Entre as evidências mais comuns estão a política antissuborno assinada pela alta direção, a avaliação de riscos de suborno com data e responsáveis, o registro de treinamentos e de ações de conscientização, as due diligences realizadas em terceiros e as aprovações de brindes e hospitalidade.
Também são solicitados os relatos recebidos e o tratamento dado a cada um, os relatórios de auditoria interna e a ata da análise crítica pela direção.
Quando esses documentos estão espalhados por e-mails e pastas diferentes, a preparação consome semanas, e quando estão organizados por tema, a empresa responde ao pedido em horas.
O erro mais frequente é produzir documentação sem prática correspondente: políticas completas, mas controles que ninguém executa.
A auditoria identifica a lacuna ao entrevistar colaboradores e pedir registros de execução, e a ausência deles gera não conformidades.
Outros problemas incluem a avaliação de riscos genérica, que não reflete as atividades reais da empresa, a due diligence aplicada de forma uniforme a todos os terceiros, sem proporcionalidade ao risco, e a falta de independência da função antissuborno, que responde a quem pode ser alvo das apurações.
Resolver esses pontos antes da auditoria de certificação reduz retrabalho e evita adiamentos.
A certificação faz mais sentido para empresas com exposição relevante ao risco de suborno.
É o caso de quem contrata com o setor público, atua em licitações, depende de intermediários e despachantes, opera em países com maior risco de corrupção ou faz parte da cadeia de fornecimento de grandes compradores que exigem a norma de seus parceiros.
Para empresas com exposição menor, pode ser suficiente estruturar o sistema com base na norma, sem buscar a certificação.
Seguir os requisitos já traz organização e redução de risco, e a certificação pode ser avaliada depois, caso um cliente ou edital passe a exigi-la.
O percurso começa com um diagnóstico de lacunas em relação aos requisitos, seguido da implantação dos itens que faltam e de uma auditoria interna e da análise crítica pela direção.
A empresa contrata então um organismo de certificação, que realiza a auditoria em duas etapas: a primeira examina a documentação e a prontidão, e a segunda verifica se o sistema está de fato implementado.
Depois da concessão do certificado, o organismo realiza auditorias de manutenção periódicas e uma recertificação ao fim do ciclo.
O tempo total depende da maturidade do programa existente, do porte da empresa e da disponibilidade das equipes, e é mais curto quando documentos, treinamentos e registros já estão organizados.
A certificação não substitui o cumprimento da lei nem dispensa a avaliação do programa de integridade.
O Decreto 11.129/2022 avalia o programa pelos parâmetros do artigo 57, como comprometimento da alta direção, políticas, treinamentos, gestão de riscos, canais de denúncia e monitoramento contínuo, e não menciona certificação ISO como exigência.
Basicamente, o que a norma oferece é um método estruturado que cobre vários desses parâmetros, e uma auditoria externa que reforça a credibilidade do sistema.
Uma empresa certificada, mas sem evidências de que os controles funcionam no dia a dia, continua vulnerável, e por isso o foco deve estar na efetividade e não no certificado.
A auditoria de certificação examina evidências: política aprovada, aceites, treinamentos, relatos tratados, indicadores e ações corretivas.
Para auxiliar, a clickCompliance mantém uma página sobre certificações de compliance, que cita a ISO 37001, e reúne esses registros em um só ambiente, com relatórios automáticos e exportáveis para auditorias internas e externas.
A plataforma também apoia a Lei Anticorrupção por meio dos mesmos módulos.
Para organizar a preparação, vale dividir as evidências entre os módulos que as geram:
Prepare as evidências da sua certificação com a clickCompliance e veja em uma demonstração como organizar políticas, treinamentos e relatos para a auditoria.
Agende aqui.