

A escolha entre COSO x ISO 31000 costuma aparecer quando a empresa decide formalizar a gestão de riscos e descobre que existem dois caminhos reconhecidos, cada um com vocabulário e estrutura próprios.
Ambos organizam a forma de identificar, avaliar e tratar riscos, e nenhum deles é obrigatório por lei, o que deixa a decisão por conta da empresa e do tipo de problema que ela quer resolver.
A resposta prática depende de três fatores: o nível de detalhe que a empresa quer receber de orientação, a relação com estratégia e desempenho que ela deseja construir e a integração com outros sistemas de gestão já existentes.
Comparar os dois frameworks por esses critérios evita a escolha por moda ou familiaridade, e permite montar uma metodologia que a equipe consiga manter ao longo dos anos.
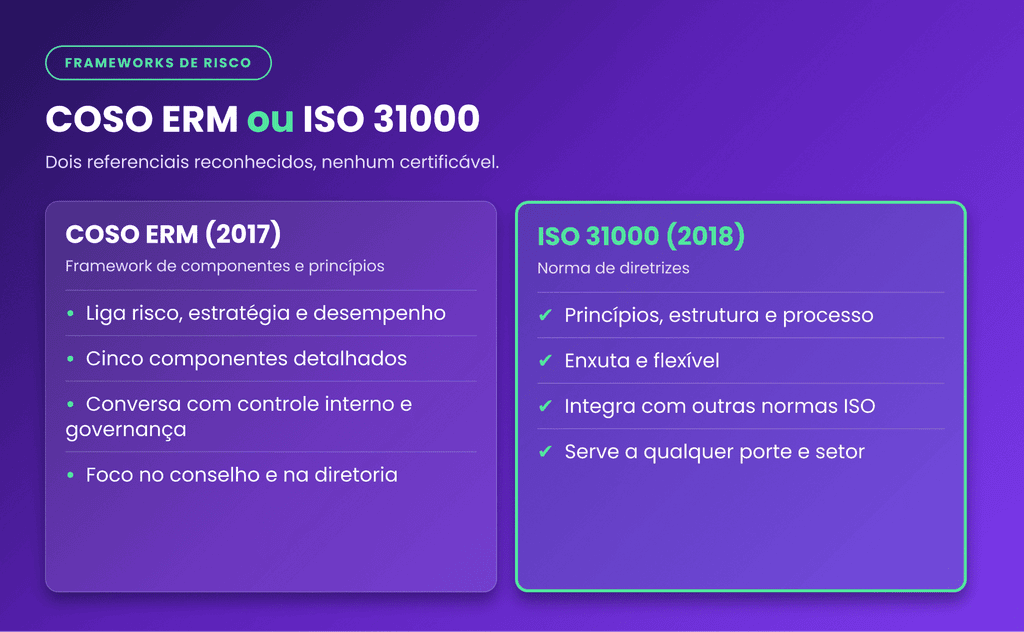
Em resumo, o COSO ERM é um framework mais detalhado, que conecta a gestão de riscos à estratégia e ao desempenho do negócio, enquanto a ISO 31000 é uma norma de diretrizes mais enxuta e flexível, que descreve princípios, estrutura e processo aplicáveis a qualquer organização.
Empresas que querem uma visão integrada com a estratégia tendem a preferir o COSO, e as que buscam um método simples, que conviva com outras normas ISO, costumam optar pela ISO 31000.
Nenhum dos dois é certificável. A ISO 31000 é uma norma de orientação, e não de requisitos, e o COSO é um framework publicado por um comitê privado de organizações, o Committee of Sponsoring Organizations of the Treadway Commission.
A empresa pode adotar um deles, os dois ou uma versão adaptada, e documentar a escolha em sua política de gestão de riscos.
O COSO ERM, em sua versão de 2017, chama-se Enterprise Risk Management: Integrating with Strategy and Performance.
Ele organiza a gestão de riscos em cinco componentes: governança e cultura, estratégia e definição de objetivos, performance, revisão e ajustes, e informação, comunicação e divulgação.
Cada componente se desdobra em princípios, que descrevem o que a empresa deve fazer.
A característica central do COSO é ligar o risco ao desempenho. A pergunta que o framework propõe não se limita a “o que pode dar errado?”, mas “como o risco afeta o alcance dos objetivos estratégicos?”.
Por isso, o COSO costuma ser escolhido por empresas que querem usar a gestão de riscos como apoio à tomada de decisão da diretoria e do conselho.
A ISO 31000, em sua versão de 2018, estrutura a gestão de riscos em três partes: princípios, que explicam o que torna a gestão eficaz, estrutura, que trata de liderança, integração e melhoria, e processo, que descreve as etapas de comunicação, definição de escopo, avaliação, tratamento, monitoramento e registro.
O processo de avaliação se divide em identificação, análise e valoração do risco.
Por ser enxuta, a norma é fácil de aplicar a qualquer porte e setor, e por seguir a lógica das normas ISO, dialoga bem com outros sistemas de gestão, como o de compliance e o de segurança da informação.
Em contrapartida, ela deixa mais decisões por conta da empresa, que precisa definir suas próprias escalas, critérios e níveis de detalhe.
A tabela resume os pontos que mais influenciam a escolha na rotina de uma empresa:
| Critério | COSO ERM (2017) | ISO 31000 (2018) |
| Natureza | Framework com componentes e princípios | Norma de diretrizes, sem requisitos certificáveis |
| Foco | Relação entre risco, estratégia e desempenho | Princípios, estrutura e processo de gestão de riscos |
| Nível de detalhe | Mais detalhado, com orientação por componente | Mais enxuto, com maior liberdade de adaptação |
| Integração | Conversa com o controle interno e a governança | Conversa com outras normas ISO e sistemas de gestão |
| Certificação | Não há | Não há |
O COSO tende a funcionar melhor em empresas em que a gestão de riscos é conduzida junto ao conselho e à diretoria, com forte ligação ao planejamento estratégico.
Também é a escolha natural quando a empresa já usa o COSO para controles internos e quer manter o mesmo vocabulário, e quando investidores ou auditores esperam esse referencial.
Outro cenário é o de organizações que precisam explicar o apetite a risco e a relação entre risco e desempenho em um nível mais detalhado.
O framework oferece estrutura para essa conversa e ajuda a criar relatórios que a alta direção usa para decidir, e não apenas para tomar conhecimento.
A ISO 31000 se adapta bem a empresas que estão começando a formalizar a gestão de riscos e querem um método claro, sem excesso de documentação.
Também é adequada para quem já possui outras certificações ISO e quer integrar a gestão de riscos aos processos existentes, aproveitando a mesma estrutura de auditoria interna e análise crítica.
Em empresas de menor porte ou com equipes enxutas, a flexibilidade da norma é uma vantagem.
A empresa define o nível de detalhe compatível com sua capacidade e evolui à medida que amadurece, em vez de implantar uma estrutura mais pesada do que consegue manter.
É possível, e muitas empresas fazem isso. Os dois frameworks são compatíveis e tratam dos mesmos conceitos com nomes e ênfases diferentes.
Uma combinação comum usa a ISO 31000 como processo, definindo etapas e responsabilidades da avaliação de riscos, e o COSO como referência de governança e estratégia, orientando como o resultado chega à diretoria.
O cuidado está em evitar duas metodologias paralelas, com escalas e vocabulários diferentes para os mesmos riscos.
A solução é escolher um documento único, a política de gestão de riscos, que declare qual referencial a empresa adota, quais termos usa e como as escalas se aplicam a todas as áreas.
Independentemente da escolha, o início segue passos parecidos. Primeiramente, é preciso definir a política de gestão de riscos, com papéis, escalas e periodicidade de revisão, aprovada pela alta direção.
Em seguida, é necessário fazer um levantamento inicial dos riscos principais com as áreas, priorizando poucos temas em vez de tentar mapear tudo de uma vez.
O terceiro passo é testar os controles dos riscos mais relevantes e registrar o resultado, e o quarto é estabelecer um ciclo de reporte para a diretoria, com periodicidade fixa.
Empresas que começam pequeno e mantêm o ciclo funcionando costumam ter resultados melhores que as que montam uma estrutura completa e a abandonam em seis meses.
Para o compliance, a escolha do framework de riscos é menos restritiva do que parece, porque o que as autoridades avaliam é a existência e a efetividade da gestão.
O Decreto 11.129/2022 inclui a gestão de riscos, com análise e reavaliação periódicas, entre os parâmetros de avaliação do programa de integridade, sem indicar um framework específico.
Na prática, a empresa pode aplicar o referencial já adotado para os demais riscos e adicionar as particularidades do compliance, como o registro de obrigações legais e a avaliação dos controles que sustentam o cumprimento delas.
A ISO 37301, norma de sistemas de gestão de compliance, também exige avaliação de riscos de compliance e pode ser combinada com qualquer um dos dois frameworks.
Independentemente do framework, a gestão de riscos precisa de evidências organizadas: políticas aprovadas, treinamentos concluídos, relatos tratados e prazos cumpridos.
A clickCompliance concentra essas evidências em módulos conectados, o que facilita testar os controles e alimentar a avaliação de risco com dados atualizados.
Na rotina da área, os módulos apoiam a operação do framework escolhido:
Opere a sua gestão de riscos de compliance com a clickCompliance e veja em uma demonstração como reunir evidências, prazos e relatos em um só ambiente.
Agende aqui.