

Entender risco inerente x risco residual em compliance é o que permite à área responder a duas perguntas que a diretoria faz com frequência: quanto a empresa estaria exposta se não tivesse nenhum controle e quanto de exposição ainda resta depois dos controles que existem.
Sem essa distinção, a matriz de riscos mistura cenários e mostra um número que ninguém sabe interpretar, o que dificulta decidir onde investir.
A separação também revela se os controles estão funcionando. Quando o risco residual fica próximo do inerente, o controle existe no papel e não reduz a exposição, e quando ele cai de forma consistente, a empresa consegue demonstrar o valor do programa com números.
Registrar as duas medidas, com critérios claros e atualizados em ciclos regulares, é o que transforma a matriz de riscos em ferramenta de gestão.
O risco inerente é a exposição natural de uma atividade, medida sem considerar os controles existentes. Ele responde à pergunta: o que poderia acontecer, e com que gravidade, se nada fosse feito para evitar?
Uma empresa que negocia com o setor público tem risco inerente alto de corrupção, independentemente de quão bem treinados estejam seus colaboradores.
O risco residual é o que sobra depois de aplicados os controles, considerando o quanto eles realmente funcionam.
Ele mostra a exposição real e deve ser comparado ao apetite da empresa: se o residual está acima do que a diretoria aceita, é necessário reforçar controles ou rever a atividade.
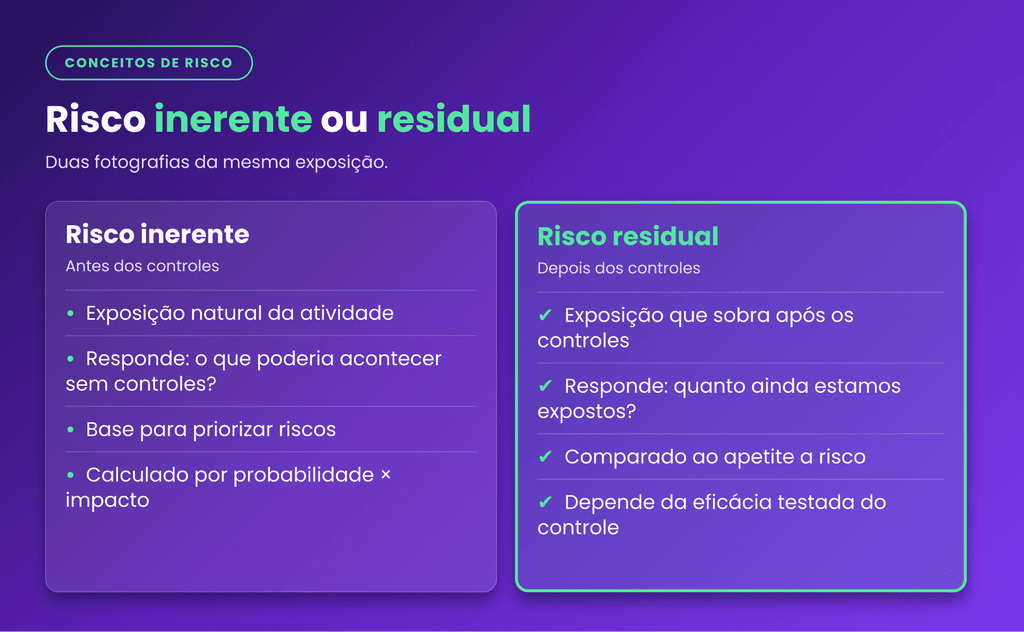
A forma mais comum combina probabilidade e impacto, ambos em escala de 1 a 5, e multiplica os dois.
Um risco com probabilidade 4 e impacto 5 tem risco inerente 20, enquanto outro com probabilidade 2 e impacto 3 tem risco inerente 6. Faixas de resultado, como baixo, médio, alto e crítico, permitem priorizar a atenção.
Para o residual, a conta considera a eficácia dos controles. Há duas formas de fazer isso: reavaliar probabilidade e impacto já com os controles em vigor ou aplicar um percentual de redução ao inerente, conforme a avaliação do controle como forte, parcial ou fraco.
O importante é que o critério seja documentado e repetível, para que dois avaliadores diferentes cheguem a resultados próximos.
A escala precisa ser descritiva, e não apenas numérica, para que avaliadores diferentes atribuam a mesma nota ao mesmo cenário.
Na probabilidade, cada nível deve vir com uma referência de frequência, como “pode ocorrer uma vez a cada cinco anos” para o nível 2 e “ocorre várias vezes ao ano” para o nível 5. Sem essa âncora, a nota depende do humor do avaliador.
No impacto, o ideal é descrever as consequências por dimensão: legal e regulatório, financeiro, reputacional e operacional. Uma infração com multa baixa, mas com repercussão pública grande, pode receber nota alta em reputação, e a nota final deve refletir a dimensão mais grave.
Revisar a escala com a diretoria antes da primeira avaliação evita discussões sobre critério depois que os resultados aparecerem.
O erro mais frequente é considerar que o controle existe e, portanto, funciona. A avaliação precisa verificar três pontos: se o controle está desenhado de forma adequada para o risco, se ele é executado na prática e se há evidência de que foi executado.
Um treinamento obrigatório sem registro de conclusão, por exemplo, não pode ser contado como controle eficaz.
Na prática, a avaliação usa testes simples. Pode-se amostrar dez aceites de política e conferir se estão completos, verificar se as denúncias do último semestre foram tratadas dentro do prazo ou checar se a aprovação de um pagamento sensível teve dupla assinatura.
O resultado alimenta a classificação do controle e, por consequência, o risco residual calculado.
O quadro a seguir mostra um exemplo hipotético, com valores ilustrativos, para demonstrar a lógica.
Cada linha traz o risco inerente, o controle principal aplicado e o resultado residual, e a queda entre as duas colunas indica o quanto o controle reduz a exposição.
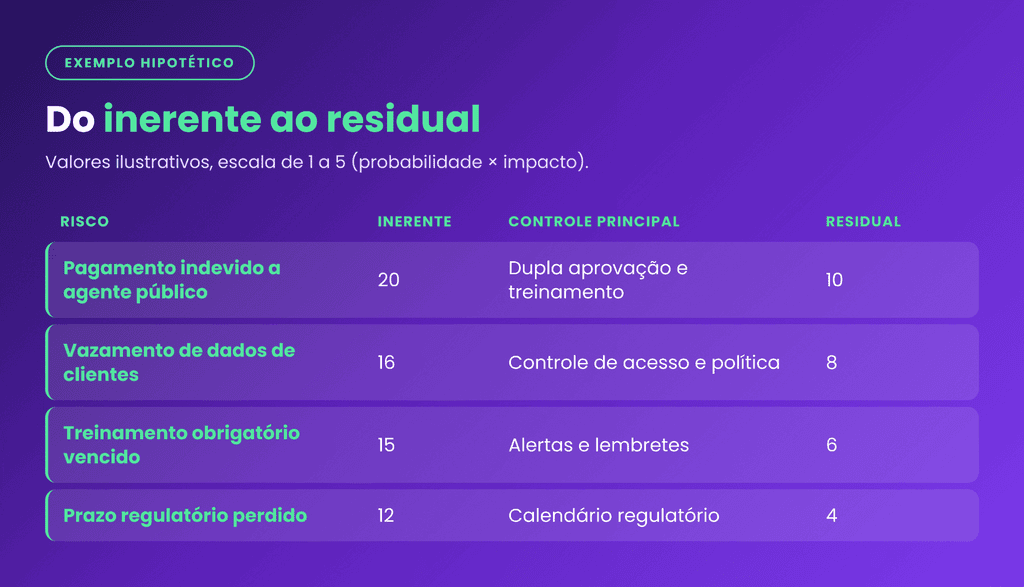
Repare que o impacto, nesses exemplos, não muda com o controle. Controles preventivos costumam reduzir a probabilidade, enquanto controles de resposta, como um plano de contingência, reduzem o impacto.
Saber qual dos dois fatores o controle altera ajuda a escolher o investimento certo para cada risco.
Considere o risco de pagamento indevido a um agente público em uma concorrência. Sem nenhum controle, a empresa estima probabilidade 4 e impacto 5, o que resulta em risco inerente 20, classificado como crítico.
Os controles existentes são a política antissuborno com aceite, o treinamento anual dos colaboradores que atuam em licitações, a dupla aprovação de pagamentos e o canal de denúncias.
Ao testar os controles, a equipe encontra que a política tem aceite de 95% dos colaboradores relevantes, que o treinamento alcançou toda a área comercial e que a dupla aprovação é registrada, mas que o canal recebe poucos relatos da região de maior atuação.
O controle é classificado como parcial, e a probabilidade cai de 4 para 2, o que leva o residual a 10. O resultado indica que a empresa ainda está acima do apetite e que o próximo passo é reforçar o acesso ao canal naquela região.
O conceito aparece nos principais frameworks de gestão de riscos. O COSO ERM trabalha com os termos risco inerente, risco-alvo e risco residual, e a norma ISO 31000 e seu vocabulário tratam o risco residual como o que permanece após o tratamento do risco.
Quem já usa um desses frameworks na empresa pode aproveitar os critérios e a escala para o compliance, em vez de criar uma metodologia paralela.
Para o compliance, o ganho de usar o mesmo critério do restante da empresa é a comparabilidade. A diretoria enxerga os riscos de compliance na mesma régua dos riscos financeiros e operacionais, e as discussões sobre priorização ficam mais objetivas.
O risco residual só ganha utilidade quando é comparado com o apetite a risco aprovado pela direção. Se o residual de um tema está dentro do apetite, a decisão é manter e monitorar.
Se está acima, a decisão é reforçar controles, transferir o risco, por exemplo por seguro quando aplicável, ou reduzir a atividade que o gera.
A comparação entre inerente e residual também serve para justificar investimento.
Quando um controle reduz o risco de 20 para 8, o benefício do projeto pode ser descrito em termos que a diretoria entende, e quando um controle caro reduz pouco o risco, a análise indica que o recurso deve ser direcionado a outra frente.
O primeiro erro é misturar os dois conceitos, avaliando o risco já pensando nos controles e perdendo a visão da exposição bruta. O segundo é o excesso de otimismo com os controles, dando nota alta sem teste.
Quando todos os riscos residuais ficam baixos, vale desconfiar do critério, e não comemorar.
Outros problemas comuns são avaliar uma única vez por ano sem revisão após mudanças relevantes, usar escalas diferentes entre áreas, que impedem a consolidação, e deixar a matriz sem dono.
Sem um responsável por cada risco e por cada controle, as ações de melhoria ficam sem prazo e o residual não cai.
Os controles que sustentam o risco residual deixam evidências em lugares diferentes: aceites de políticas, treinamentos concluídos, relatos tratados e prazos cumpridos.
A clickCompliance reúne esses registros em módulos conectados, o que facilita testar se cada controle funciona e atualizar a avaliação com dados, e não com impressões.
Na rotina da área, cada módulo fornece evidência para uma parte do cálculo:
Teste os seus controles com dados reais usando a clickCompliance e veja em uma demonstração como reunir as evidências que sustentam a sua matriz de riscos.
Agende aqui.