

O apetite e a tolerância a riscos de compliance definem até onde a empresa aceita chegar na busca por seus objetivos antes de considerar que uma exposição passou do ponto.
Sem essa definição, cada gestor decide por conta própria o que é aceitável, e a mesma situação, como um brinde de valor alto ou um treinamento vencido, recebe tratamentos diferentes conforme a área e o humor da semana.
Para compliance, o assunto tem particularidades, porque parte dos riscos envolve violações da lei que a empresa não pode simplesmente aceitar em troca de resultado.
Por isso, a declaração de apetite precisa separar o que tem tolerância zero do que admite uma margem, com limites mensuráveis e indicadores acompanhados periodicamente, e é essa estrutura que permite à alta direção e ao conselho tomar decisões baseadas em dados.
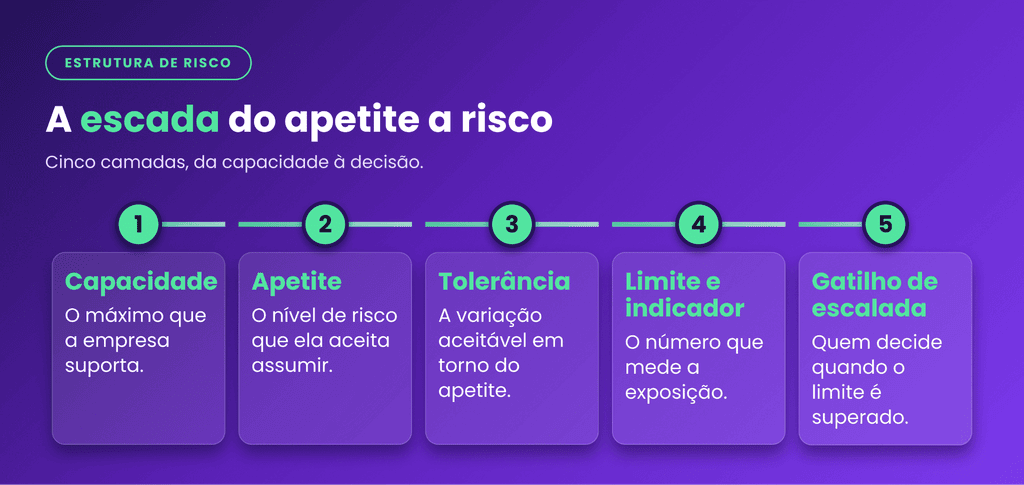
O apetite a risco é o tipo e a quantidade de risco que a organização aceita assumir para alcançar seus objetivos, expresso de forma qualitativa ou quantitativa.
A tolerância a risco é a variação aceitável em torno desse nível, ou seja, o quanto a exposição pode se afastar do apetite antes de exigir uma resposta.
Uma forma simples de visualizar é um motorista que decide manter a velocidade em 80 km/h (apetite) e aceita oscilar entre 75 e 85 km/h (tolerância).
Em compliance, o raciocínio é parecido, mas o “limite da pista” costuma ser legal: para suborno, fraude ou assédio sexual, a tolerância tende a ser zero, enquanto para atrasos de processo ou falhas documentais menores pode haver uma margem definida.
Os termos costumam ser usados como sinônimos, mas descrevem camadas diferentes de uma mesma estrutura. A capacidade de risco é o máximo que a empresa suporta antes de comprometer sua continuidade.
O apetite fica abaixo dela, a tolerância define a faixa aceitável em torno do apetite, e os limites e indicadores transformam essa faixa em números que podem ser medidos.
Quando um indicador ultrapassa o limite, entra o gatilho de escalada: a regra que determina quem deve ser informado e qual decisão precisa ser tomada.
Sem esse último degrau, a declaração de apetite vira um documento bonito que não muda nenhuma decisão no dia a dia.
No risco financeiro ou de mercado, a empresa pode trocar risco por retorno: aceita mais volatilidade para buscar ganho maior. Em compliance, essa troca tem limites claros, porque descumprir uma lei não é uma decisão que o conselho possa aprovar como estratégia.
Isso faz com que a declaração de apetite a riscos de compliance se estruture mais por categorias de consequência do que por uma escala única.
Há riscos que a empresa trata como inaceitáveis, como corrupção e fraude, e há riscos de processo, como atrasos em treinamentos ou revisões de política vencidas, em que se admite alguma margem enquanto a empresa corrige.
Separar essas duas famílias evita dois erros opostos: tolerar o que deveria ser intolerável e gastar energia excessiva em desvios de baixo impacto.
Definir o apetite a riscos de compliance pode seguir uma estrutura objetiva, desde que os critérios estejam claros e tenham aprovação formal da organização.
O Decreto 11.129/2022 considera a gestão de riscos, com análises e reavaliações periódicas, um dos parâmetros de avaliação dos programas de integridade. Nesse contexto, a declaração de apetite ajuda a documentar como a empresa pretende lidar com diferentes exposições.
Um processo possível envolve cinco etapas:
Com esse registro, a empresa consegue identificar qual apetite estava vigente em determinado período e acompanhar se os indicadores permanecem dentro dos limites definidos.
A declaração pode ser curta, desde que cada linha conecte uma categoria de risco, a posição da empresa e um indicador mensurável. O quadro a seguir traz um exemplo hipotético, apenas para ilustrar o formato, que cada empresa deve ajustar à sua realidade e ao seu setor.
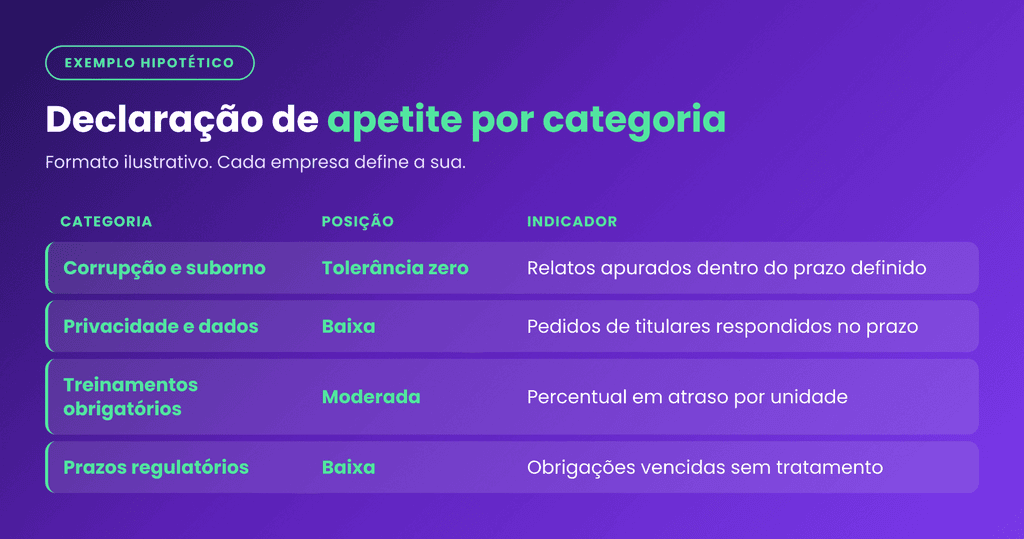
Repare que as categorias de maior consequência legal recebem posição de tolerância zero, e que a medição não precisa esperar um incidente: indicadores como relatos recebidos sobre o tema, treinamentos concluídos e aceites de política sinalizam a tendência de exposição antes de o problema se concretizar.
Nas instituições financeiras, o tema é tratado de forma mais formal. As normas do Conselho Monetário Nacional sobre gerenciamento de riscos preveem a Declaração de Apetite por Riscos (RAS), que fixa os tipos e níveis de risco que a instituição está disposta a assumir, aprovada pelo conselho de administração.
Para essas instituições, a declaração de riscos de compliance costuma ser um capítulo da RAS e não um documento isolado.
Empresas de outros setores não têm essa exigência específica, mas podem adotar a mesma lógica como boa prática.
A vantagem é ganhar um documento que a alta direção entende, porque segue o formato que já conhece de outros riscos, e que pode ser apresentado a investidores, auditores e reguladores como evidência de gestão estruturada.
O monitoramento depende de dados recorrentes, coletados sem esforço extra.
Indicadores comuns em compliance incluem o percentual de treinamentos obrigatórios em atraso, o tempo médio de apuração de denúncias, a quantidade de prazos regulatórios vencidos ou próximos do vencimento, o percentual de colaboradores com aceite de política em dia e o volume de relatos por categoria.
Quando um limite é ultrapassado, o procedimento precisa estar definido de antemão.
Um desvio leve pode exigir um plano de ação com prazo da área responsável, enquanto um desvio em categoria de tolerância zero deve ser comunicado ao comitê de compliance ou ao conselho em prazo curto.
O registro da decisão tomada, com data e responsável, compõe a evidência de que o apetite é aplicado e não apenas declarado.
A declaração de apetite funciona como régua da matriz de riscos: um risco só é considerado “alto” ou “aceitável” em relação a ela.
Quando o apetite é revisado, a classificação dos riscos deve ser reavaliada, e o inverso também vale, já que a identificação de novos riscos pode exigir ajuste na declaração.
O mesmo vale para o plano de auditoria interna, que deve priorizar as áreas em que os indicadores estão mais próximos dos limites ou em que há categorias de tolerância zero.
Esse alinhamento evita que auditorias sigam um calendário fixo, desconectado dos pontos em que a exposição realmente cresce, e dá à auditoria um critério objetivo de priorização.
Alguns erros podem comprometer a declaração de apetite a riscos e fazer com que ela perca utilidade na gestão. Entre os principais pontos de atenção estão:
Uma declaração de apetite precisa, portanto, estabelecer parâmetros que possam ser acompanhados e usados nas decisões da empresa, e não apenas registrar uma posição genérica sobre riscos.
Os indicadores que sustentam a tolerância ficam espalhados em áreas diferentes: treinamentos no RH, prazos regulatórios no jurídico, relatos no compliance e documentos em pastas compartilhadas.
A clickCompliance reúne essas informações em módulos conectados, de modo que os dados usados para acompanhar os limites estejam no mesmo ambiente e possam ser consultados sem consolidação manual.
Na prática, cada módulo alimenta uma parte do monitoramento do apetite:
Monitore os limites do seu apetite a risco com a clickCompliance e veja em uma demonstração como reunir treinamentos, prazos, relatos e documentos em um único ambiente.
Agende aqui.